Depois de atualizar para o Fedora 19, vi que durante a inicialização as seguintes mensagens aumentaram o tempo de boot causando um atraso no login.
(1 of 4) A start job is running for firewalld - dynamic firewall daemon
(2 of 4) A start job is running for Wait for Plymouth Boot Screen to Quit
(3 of 4) A start job is running for LSB: Automatically install DKMS modules for new kernels
(4 of 4) A start job is running for Accounts Service
Failed to start Wait for Plymouth Boot Screen to Quit.
See 'systemctl status plymouth-quit-wait.service' for details ...
Como o tempo de boot aumentou bastante eu resolvi procurar saber. O problema é o systemd journal. No fedora 19, o journal é ativado por padrão. Se você renomear o /var/log/journal para /var/log/journal.org o computador será iniciado com mais velocidade.
Eu ainda não tenho certeza se com várias inicializações depois disto o problema irá continuar. Talvez seja um bug do systemd mas resolvi assim. Ou é apenas um paliativo.
Até mais.

sábado, agosto 17, 2013


terça-feira, fevereiro 19, 2013
Problemas com o HTTPD (Apache) no fedora 18 64 bits
Estava eu querendo usar um servidor local no fedora e não sabia que sem o named (Bind) configurado não funcionaria pois é um server local no endereço 127.0.0.1. Se eu estiver errado me corrijam (pausa para acender um cigarro) mas consegui com poucos cliques resolver a situação que segue conforme vou demonstrar.
Este foi o pedido de ajuda (e a resolução) a comunidade não oficial do fedora :
http://www.fedora.org.br/post42506.html#42506
Este foi o pedido de ajuda (e a resolução) a comunidade não oficial do fedora :
http://www.fedora.org.br/post42506.html#42506
quarta-feira, janeiro 23, 2013
Gnome-screensaver X xscreensaver
Estava eu colocando meu Fedora 18 em ordem quando me deparei com a velha frase do XscreenSaver quando se utiliza o Gnome 3 e o gnome-screensaver.
Quando se tenta rodar o "Xscreen", o "gnomescreen" não deixa então, basta apenas desinstalar o gnome-screensaver.
Dica boa para os "fedoras".
Aquela mensagem de que o xscreensaver não iniciou no monitor 0:.
Quando se tenta rodar o "Xscreen", o "gnomescreen" não deixa então, basta apenas desinstalar o gnome-screensaver.
Dica boa para os "fedoras".
Aquela mensagem de que o xscreensaver não iniciou no monitor 0:.
segunda-feira, janeiro 14, 2013
Servidor com CentOS
Ainda está sendo feito mas já quero opiniões.
Tutorial traduzido.
Inicio 11/01/2013 –
19hs e 54min.
Traduzido
do HowtoForge.com
Título original:
“O
servidor perfeito - ...”
Assim
como ele diz; “I do not issue any guarantee that this will work for
you!”.
Traduzo
: Não dou qualquer garantia que isso irá funcionar para você!
**(nem eu !).
Comentário
pessoal estará com ** antes.
Comentário
do autor estará com * antes.
Comandos
não serão traduzidos por motivos óbvios.
Enquanto
traduzo estarei com a “mão na massa”.
Existem
as telas mas não as colocarei aqui, basta ir para o original no
HowtoForge.com.
ISPConfig 3 Manual
On
more than 300 pages, it covers the concept behind ISPConfig (admin,
resellers, clients), explains how to install and update ISPConfig 3,
includes a reference for all forms and form fields in ISPConfig
together with examples of valid inputs, and provides tutorials for
the most common tasks in ISPConfig 3. It also lines out how to make
your server more secure and comes with a troubleshooting section at
the end.
ISPConfig Monitor App For Android
With
the ISPConfig Monitor App, you can check your server status and find
out if all services are running as expected. You can check TCP and
UDP ports and ping your servers. In addition to that you can use this
app to request details from servers that have ISPConfig installed
(please note that the minimum installed ISPConfig 3 version with
support for the ISPConfig Monitor App is 3.0.3.3!); these details
include everything you know from the Monitor module in the ISPConfig
Control Panel (e.g. services, mail and system logs, mail queue, CPU
and memory info, disk usage, quota, OS details, RKHunter log, etc.),
and of course, as ISPConfig is multiserver-capable, you can check all
servers that are controlled from your ISPConfig master server.
For
download and usage instructions, please
visit http://www.ispconfig.org/ispconfig-3/ispconfig-monitor-app-for-android/.
**
Esta parte eu não irei traduzir por que acho que cabe a cada pessoa
ler en entender.
**
Vamos ao início então ?!
1 - Requisitos
Para
instalar este sistema você vai precisar do seguinte:
- Download (baixe) os dois DVD's do CentOS de um espelho (http://pt.wikipedia.org/wiki/Mirror_(computa%C3%A7%C3%A3o) próximo a ti (As listas de espelhos podem ser encontradas aqui: http://isoredirect.centos.org/centos/6/isos/x86_64/).
- Uma conexão rápida com a internet.
Pausa
as 20hs e 42min por causa do facemash.com ...
2 - Nota preliminar.
*
“Neste tutorial eu uso o hostname (nome da máquina)
'server1.example.com' e o endereço IP 192.168.0.100 com o gateway
(porta de entrada) 192.168.0.1. Estas configurações podem ser
diferentes para você então, substituas conforme necessárias.”
3 - Instale o sistema básico
Inicie
com o primeiro DVD do CentOS 6.3 (DVD 1). Selecione “ Install
or upgrade an existing system”.
**
Na tela que segue onde pede para testar o DVD, fica a teu critério
mas eu vou selecionar o “pulo” (Skip).
A
tela de boas vindas de instalação do CentOS aparece. “Click on
next” (**clique em próximo).
Escolha
teu idioma para o processo de instalação e logo em seguida o idioma
do teclado. E já vai estar em PT-Br. ** Vai em frente !
Supondo
que você use uma unidade local de disco (hard drive) selecione Basic
Storage Devices here:
que
em portugues estará “Que tipo de dispositivos estarão envolvidos
na sua instalação” e clique em avançar.
Neste
ponto ele vai examinar os dispositivos de armazenamento, ou seja, o
disco rígido.
Preencha
o nome do servidor (por exemplo: servidor1.exemplo.com).
Em
seguida, clique no botão Configurar Rede.
Vá
para a tabela de rede cabeada, selecione a placa de rede (
provavelmente a eth0) e clique em editar.
Marque
a checkbox 'conectar automaticamente' e vá para a aba IPV4 Settings
e selecione 'manual' no menu drop down e coloque um, dois, ou três
servidores de nomes (separados por vírgulas) no campo Servidores de
DNS (e.g. 8.8.8.8,8.8.4.4),
Agora dê a sua placa de rede um endereço IP estático e máscara de
rede (neste tutorial estou usando o endereço IP 192.168.0.100 e
máscara de rede 255.255.255.0 para fins de demonstração, se você
não tem certeza sobre os valores corretos, vá em (http://www.
subnetmask.info poderá ajudá-lo). Também preencha o seu gateway
(192.168.0.1 por exemplo) e clique em Aplicar.
Selecione
a localidade e coloque a senha de root.
Em
seguida, vamos fazer o particionamento. Selecione Substituir sistema
linux existente. Isto lhe dará uma pequena partição “/boot” e
uma partição “/” grande que é bom para os nossos propósitos.
Selecione
gravar alterações no disco.
Agora
vamos selecionar o tipo de instalação, selecione Servidor Básico e
em seguida, se já não estiver, marque o campo de repositórios o
CentOS em adicionais, escolha Personalizar depois e clique em
Avançar.
...
... ... processo de instalação ... ... ...
Finalmente,
a instalação está completa, e você pode remover seu DVD do
computador e reiniciá-lo.
...
...
Depois
de reiniciar, logue-se como root
Eu
quero instalar o ISPConfig no final deste tutorial que vem com seu
próprio firewall, então vamos desativar o firewall padrão do
CentOS agora. É claro, você é livre para deixar-lo e configurá-lo
para as suas necessidades (mas então você não deve usar qualquer
outro firewall depois porque provavelmente ira interferir com o
firewall CentOS).
Rode
...
Run...
system-config-firewall-tui
...
e desative o firewall e
confirme tua escolha selecionando “sim”.
Se
você não configurou a placa de rede durante a instalação , você
pode fazer isso agora rodando...
Run...
system-config-network
...
e vá para configuração
do despositivo:
Selecione
a tua placa de rede e em seguida preencha os detalhes da tua rede.
desativar
o DHCP e preencher um endereço de IP estático, uma máscara de
rede, o gateway, e um ou dois nomes, em seguida, clicar em OK:
Agora
você pode adcionar os DNS's adcionais e pronto ! Clicar em OK.
Depois
clique em salvar e sair...
Você
deve rodar o “ifconfig” para verificar se o instalador configurou
o seu endereço IP correto.
ifconfig
Verifique
se o instalador fez seu trabalho corretamente.
**
Dependendo da tua escolha, a saída terá um resultado diferente
deste.
[root@server1 ~]# ifconfig
eth0 Link encap:Ethernet HWaddr 00:0C:29:00:85:AC
inet addr:192.168.0.100 Bcast:192.168.0.255 Mask:255.255.255.0
inet6 addr: fe80::20c:29ff:fe00:85ac/64 Scope:Link
UP BROADCAST RUNNING MULTICAST MTU:1500 Metric:1
RX packets:278 errors:0 dropped:0 overruns:0 frame:0
TX packets:86 errors:0 dropped:0 overruns:0 carrier:0
collisions:0 txqueuelen:1000
RX bytes:28503 (27.8 KiB) TX bytes:16360 (15.9 KiB)
lo Link encap:Local Loopback
inet addr:127.0.0.1 Mask:255.0.0.0
inet6 addr: ::1/128 Scope:Host
UP LOOPBACK RUNNING MTU:16436 Metric:1
RX packets:0 errors:0 dropped:0 overruns:0 frame:0
TX packets:0 errors:0 dropped:0 overruns:0 carrier:0
collisions:0 txqueuelen:0
RX bytes:0 (0.0 b) TX bytes:0 (0.0 b)
[root@server1 ~]#
eth0 Link encap:Ethernet HWaddr 00:0C:29:00:85:AC
inet addr:192.168.0.100 Bcast:192.168.0.255 Mask:255.255.255.0
inet6 addr: fe80::20c:29ff:fe00:85ac/64 Scope:Link
UP BROADCAST RUNNING MULTICAST MTU:1500 Metric:1
RX packets:278 errors:0 dropped:0 overruns:0 frame:0
TX packets:86 errors:0 dropped:0 overruns:0 carrier:0
collisions:0 txqueuelen:1000
RX bytes:28503 (27.8 KiB) TX bytes:16360 (15.9 KiB)
lo Link encap:Local Loopback
inet addr:127.0.0.1 Mask:255.0.0.0
inet6 addr: ::1/128 Scope:Host
UP LOOPBACK RUNNING MTU:16436 Metric:1
RX packets:0 errors:0 dropped:0 overruns:0 frame:0
TX packets:0 errors:0 dropped:0 overruns:0 carrier:0
collisions:0 txqueuelen:0
RX bytes:0 (0.0 b) TX bytes:0 (0.0 b)
[root@server1 ~]#
**
Vamos continuar ...
Verifique
se o seu arquivo “/etc/resolv.conf” esta com os DNS's que você
informou.
cat
/etc/resolv.conf
Se
não estiverem configurados rode novamente:
system-config-network
E
adcione-os então.
Vamos
a configuração ...
segunda-feira, dezembro 05, 2011
Para os Androides. (Android)
http://www.euandroid.com.br - postagem original
http://www.euandroid.com.br/tutoriais/tutorial-usuario/2011/08/tutorial-como-configurar-o-e-mail-do-hotmailmsnlive-no-android/
http://www.euandroid.com.br/tutoriais/tutorial-usuario/2011/08/tutorial-como-configurar-o-e-mail-do-hotmailmsnlive-no-android/
sexta-feira, maio 20, 2011
De volta.
Voltar ao Android é muito bom. Pessoal vou voltar a postar direto de Jampa.
Published with Blogger-droid v1.6.9
domingo, fevereiro 13, 2011
Estou com uma dúvida.
Depois do tão esperado Gnome 3.0 fiquei preocupado com meu notebook. Minha placa não vai rodar ele por falta de drive (na verdade não consigo a aceleração 3D). Será que irei para o Slackware de uma vez por todas ?
Published with Blogger-droid v1.6.7
quinta-feira, dezembro 30, 2010
Alguem usou?
Estou esperando que me falem como é usar o blogger-droid
Published with Blogger-droid v1.6.5
Blogger-Droid
Direto do meu Milestone-Droid um pequeno app para postar besteiras em meu blog. O blogger-droid está disponível no market. Gratuito. Boas postagens.
Published with Blogger-droid v1.6.5
Milestone (motorola - droid) Android.
Nos EUA chamam de droid mas a razão deste post é informar a todos que usam algum tipo de *nix um pequeno aplicativo para conexão do droid e qualquer servidor de algum canto do mundo. Particularmente escrevo da cidade mais velha do Brasil enquanto bebo uma cerveja de final de ano.
No Market instale o ConnectBot e seja feliz conectando-se a qualquer um dos seus servidores via ssh e faça tua manutenção a revelia.
Boa noite e bom final de ano !!!
No Market instale o ConnectBot e seja feliz conectando-se a qualquer um dos seus servidores via ssh e faça tua manutenção a revelia.
Boa noite e bom final de ano !!!
VirtualBox 4 no Fedora 14
Oi !
Baixei o VBox 4 depois do anuncio da nova versão e me deparei com a velha mensagem de levantar o módulo do Kernel.
O velho /etc/init.d/vboxdrv setup para fazer o que já sabemos.
Não funcionou como deveria.
Solução:
[fenix@fenix ~]$ su
Senha:
[root@fenix fenix]# yum -y install gcc kernel-devel kernel-headers
Plugins carregados: langpacks, presto, refresh-packagekit
Adding pt_BR to language list
Configurando o processo de instalação
O pacote kernel-devel-2.6.35.10-74.fc14.i686 já está instalado em sua última versão
O pacote kernel-headers-2.6.35.10-74.fc14.i686 já está instalado em sua última versão
Resolvendo dependências
--> Executando verificação da transação
---> Pacote gcc.i686 0:4.5.1-4.fc14 definido para ser instalado
--> Processando dependência: cpp = 4.5.1-4.fc14 para o pacote: gcc-4.5.1-4.fc14.i686
--> Processando dependência: cloog-ppl >= 0.15 para o pacote: gcc-4.5.1-4.fc14.i686
--> Processando dependência: libmpc.so.2 para o pacote: gcc-4.5.1-4.fc14.i686
--> Executando verificação da transação
---> Pacote cloog-ppl.i686 0:0.15.7-2.fc14 definido para ser instalado
--> Processando dependência: libppl.so.7 para o pacote: cloog-ppl-0.15.7-2.fc14.i686
--> Processando dependência: libppl_c.so.2 para o pacote: cloog-ppl-0.15.7-2.fc14.i686
---> Pacote cpp.i686 0:4.5.1-4.fc14 definido para ser instalado
---> Pacote libmpc.i686 0:0.8.1-1.fc13 definido para ser instalado
--> Executando verificação da transação
---> Pacote ppl.i686 0:0.10.2-10.fc12 definido para ser instalado
--> Resolução de dependências finalizada
Dependências resolvidas
================================================================================
Pacote Arq. Versão Repo Tam.
================================================================================
Instalando:
gcc i686 4.5.1-4.fc14 fedora 12 M
Instalando para as dependências:
cloog-ppl i686 0.15.7-2.fc14 fedora 93 k
cpp i686 4.5.1-4.fc14 fedora 3.7 M
libmpc i686 0.8.1-1.fc13 fedora 45 k
ppl i686 0.10.2-10.fc12 fedora 1.1 M
Resumo da transação
================================================================================
Install 5 Package(s)
Tamanho total do download: 16 M
Tamanho depois de instalado: 39 M
Baixando pacotes:
Setting up and reading Presto delta metadata
Processing delta metadata
Package(s) data still to download: 16 M
(1/5): cloog-ppl-0.15.7-2.fc14.i686.rpm | 93 kB 00:02
(2/5): cpp-4.5.1-4.fc14.i686.rpm | 3.7 MB 00:39
(3/5): gcc-4.5.1-4.fc14.i686.rpm | 12 MB 02:20
(4/5): libmpc-0.8.1-1.fc13.i686.rpm | 45 kB 00:02
(5/5): ppl-0.10.2-10.fc12.i686.rpm | 1.1 MB 00:12
--------------------------------------------------------------------------------
Total 82 kB/s | 16 MB 03:25
Executando o rpm_check_debug
Executando teste de transação
Teste de transação completo
Executando a transação
Instalando : libmpc-0.8.1-1.fc13.i686 1/5
Instalando : cpp-4.5.1-4.fc14.i686 2/5
Instalando : ppl-0.10.2-10.fc12.i686 3/5
Instalando : cloog-ppl-0.15.7-2.fc14.i686 4/5
Instalando : gcc-4.5.1-4.fc14.i686 5/5
Instalados:
gcc.i686 0:4.5.1-4.fc14
Dependência(s) instalada(s):
cloog-ppl.i686 0:0.15.7-2.fc14 cpp.i686 0:4.5.1-4.fc14
libmpc.i686 0:0.8.1-1.fc13 ppl.i686 0:0.10.2-10.fc12
Concluído!
[root@fenix fenix]# /etc/init.d/vboxdrv setup
Stopping VirtualBox kernel modules [ OK ]
Uninstalling old VirtualBox DKMS kernel modules [ OK ]
Trying to register the VirtualBox kernel modules using DKMS[ OK ]
Starting VirtualBox kernel modules [ OK ]
A todos uma boa diversão (faltou o gcc e dependências).
P.s.: O macOsX não funcionou na minha máquina por causa da aceleração do hardware. Quem fizer "funfar", me avisa por favor.
Baixei o VBox 4 depois do anuncio da nova versão e me deparei com a velha mensagem de levantar o módulo do Kernel.
O velho /etc/init.d/vboxdrv setup para fazer o que já sabemos.
Não funcionou como deveria.
Solução:
[fenix@fenix ~]$ su
Senha:
[root@fenix fenix]# yum -y install gcc kernel-devel kernel-headers
Plugins carregados: langpacks, presto, refresh-packagekit
Adding pt_BR to language list
Configurando o processo de instalação
O pacote kernel-devel-2.6.35.10-74.fc14.i686 já está instalado em sua última versão
O pacote kernel-headers-2.6.35.10-74.fc14.i686 já está instalado em sua última versão
Resolvendo dependências
--> Executando verificação da transação
---> Pacote gcc.i686 0:4.5.1-4.fc14 definido para ser instalado
--> Processando dependência: cpp = 4.5.1-4.fc14 para o pacote: gcc-4.5.1-4.fc14.i686
--> Processando dependência: cloog-ppl >= 0.15 para o pacote: gcc-4.5.1-4.fc14.i686
--> Processando dependência: libmpc.so.2 para o pacote: gcc-4.5.1-4.fc14.i686
--> Executando verificação da transação
---> Pacote cloog-ppl.i686 0:0.15.7-2.fc14 definido para ser instalado
--> Processando dependência: libppl.so.7 para o pacote: cloog-ppl-0.15.7-2.fc14.i686
--> Processando dependência: libppl_c.so.2 para o pacote: cloog-ppl-0.15.7-2.fc14.i686
---> Pacote cpp.i686 0:4.5.1-4.fc14 definido para ser instalado
---> Pacote libmpc.i686 0:0.8.1-1.fc13 definido para ser instalado
--> Executando verificação da transação
---> Pacote ppl.i686 0:0.10.2-10.fc12 definido para ser instalado
--> Resolução de dependências finalizada
Dependências resolvidas
================================================================================
Pacote Arq. Versão Repo Tam.
================================================================================
Instalando:
gcc i686 4.5.1-4.fc14 fedora 12 M
Instalando para as dependências:
cloog-ppl i686 0.15.7-2.fc14 fedora 93 k
cpp i686 4.5.1-4.fc14 fedora 3.7 M
libmpc i686 0.8.1-1.fc13 fedora 45 k
ppl i686 0.10.2-10.fc12 fedora 1.1 M
Resumo da transação
================================================================================
Install 5 Package(s)
Tamanho total do download: 16 M
Tamanho depois de instalado: 39 M
Baixando pacotes:
Setting up and reading Presto delta metadata
Processing delta metadata
Package(s) data still to download: 16 M
(1/5): cloog-ppl-0.15.7-2.fc14.i686.rpm | 93 kB 00:02
(2/5): cpp-4.5.1-4.fc14.i686.rpm | 3.7 MB 00:39
(3/5): gcc-4.5.1-4.fc14.i686.rpm | 12 MB 02:20
(4/5): libmpc-0.8.1-1.fc13.i686.rpm | 45 kB 00:02
(5/5): ppl-0.10.2-10.fc12.i686.rpm | 1.1 MB 00:12
--------------------------------------------------------------------------------
Total 82 kB/s | 16 MB 03:25
Executando o rpm_check_debug
Executando teste de transação
Teste de transação completo
Executando a transação
Instalando : libmpc-0.8.1-1.fc13.i686 1/5
Instalando : cpp-4.5.1-4.fc14.i686 2/5
Instalando : ppl-0.10.2-10.fc12.i686 3/5
Instalando : cloog-ppl-0.15.7-2.fc14.i686 4/5
Instalando : gcc-4.5.1-4.fc14.i686 5/5
Instalados:
gcc.i686 0:4.5.1-4.fc14
Dependência(s) instalada(s):
cloog-ppl.i686 0:0.15.7-2.fc14 cpp.i686 0:4.5.1-4.fc14
libmpc.i686 0:0.8.1-1.fc13 ppl.i686 0:0.10.2-10.fc12
Concluído!
[root@fenix fenix]# /etc/init.d/vboxdrv setup
Stopping VirtualBox kernel modules [ OK ]
Uninstalling old VirtualBox DKMS kernel modules [ OK ]
Trying to register the VirtualBox kernel modules using DKMS[ OK ]
Starting VirtualBox kernel modules [ OK ]
A todos uma boa diversão (faltou o gcc e dependências).
P.s.: O macOsX não funcionou na minha máquina por causa da aceleração do hardware. Quem fizer "funfar", me avisa por favor.
quinta-feira, novembro 19, 2009
Processo morto mas ainda dando trabalho.
Estava trabalhando em meu Fedora 12 quando um dos processos foi morto por acidente e quando fui reiniciar o serviço ele me veio com esta história.
Processo morto mas pid existe (file dead but pid exist).
O que fazer ?
Simples, caminhe até o diretório /var/run e apague os arquivos referentes ao processo por exemplo httpd.pid e httpd.lock.
Ok ! agora vamos tentar rodar o processo.
/etc/init.d/httpd start
ele não vai iniciar e ainda te dizer que está bloqueado.
Rode o comando /etc/init.d/httpd status e ele vai te dizer que o subsys esta bloqueado (httpd dead but subsys locked).
Novamente é simples, caminhe até o diretório /var/lock e aplique um rm -fr no arquivo http.
Pronto !!
Basta agora iniciar o serviço com /etc/init.d/httpd start
Ele vai te retornar um (OK).
Ok ?!
Processo morto mas pid existe (file dead but pid exist).
O que fazer ?
Simples, caminhe até o diretório /var/run e apague os arquivos referentes ao processo por exemplo httpd.pid e httpd.lock.
Ok ! agora vamos tentar rodar o processo.
/etc/init.d/httpd start
ele não vai iniciar e ainda te dizer que está bloqueado.
Rode o comando /etc/init.d/httpd status e ele vai te dizer que o subsys esta bloqueado (httpd dead but subsys locked).
Novamente é simples, caminhe até o diretório /var/lock e aplique um rm -fr no arquivo http.
Pronto !!
Basta agora iniciar o serviço com /etc/init.d/httpd start
Ele vai te retornar um (OK).
Ok ?!
sexta-feira, outubro 16, 2009
Falha do Windows afeta Firefox.
Vamos falar um pouco de software proprietário simplesmente porque afeta o Firefox.
Retirado e traduzido do Blog http://blogs.technet.com/srd/archive/2009/10/12/ms09-054.aspx.
Trecho do blog:
"Tudo o que precisa é que um usuário seja atraído para um site malicioso. Acionar essa vulnerabilidade envolve o uso de um XBAP malicioso (XAML Browser Application)." "o processo afetado é o Windows Presentation Foundation (WPF) processo de hospedagem, PresentationHost.exe."
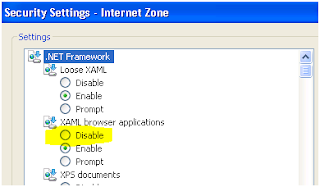 Para usuários do IE, a nossa solução recomendada é para desativar o XBAP no Internet zone. Por padrão, o IE8 em Win2k8 e Win2k3 já tem XBAP desabilitado na Internet zone. Para outros, você pode desativar XBAP através da seguinte configuração de segurança no IE. (figura ao lado)
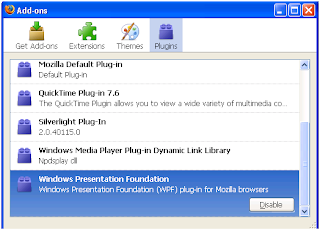 Para usuários do Firefox com o .NET Framework 3.5 instalado, você pode usar "Ferramentas" -> "Add-ons" -> "Plugins", selecione "Windows Presentation Foundation", e clique em "Disable". (figura ao lado)
Retirado e traduzido do Blog http://blogs.technet.com/srd/archive/2009/10/12/ms09-054.aspx.
Trecho do blog:
"Tudo o que precisa é que um usuário seja atraído para um site malicioso. Acionar essa vulnerabilidade envolve o uso de um XBAP malicioso (XAML Browser Application)." "o processo afetado é o Windows Presentation Foundation (WPF) processo de hospedagem, PresentationHost.exe."
 Para usuários do IE, a nossa solução recomendada é para desativar o XBAP no Internet zone. Por padrão, o IE8 em Win2k8 e Win2k3 já tem XBAP desabilitado na Internet zone. Para outros, você pode desativar XBAP através da seguinte configuração de segurança no IE. (figura ao lado)
 Para usuários do Firefox com o .NET Framework 3.5 instalado, você pode usar "Ferramentas" -> "Add-ons" -> "Plugins", selecione "Windows Presentation Foundation", e clique em "Disable". (figura ao lado)
Além disso, se você quiser desinstalar o "Windows Presentation Foundation" plug-in do Firefox, consulte o artigo da Microsoft KB "Como remover o. NET Framework Assistant for Firefox".
Link: http://support.microsoft.com/kb/963707
Até a próxima.
Link: http://support.microsoft.com/kb/963707
Até a próxima.
quinta-feira, outubro 15, 2009
*Fedora 11: Complete guide to fix PulseAudio and video/audio VLC Media Player issues*
Resovi traduzir este passo-a-passo que está no forum sob o link http://www.fedora.org.br/post40572.html#40572 por acreditar que outros passem pelo mesmo problema.
Onde estiver com dois parenteses são palavras minhas. ((certo ?!))
O original foi escrito por Silpheed2K no link http://forums.fedoraforum.org/showthread.php?t=225660&highlight=audio
"Postado inicialmente:
Antes de ler este guia, eu gostaria de salientar que trabalhei arduamente nele. Eu não posso dizer quanto tempo eu passei para descobrir e apresentar soluções para os problemas que encontrei (e frustração às vezes). Eu recomendo que você faça exatamente como esta no guia, exatamente como tudo é descrito. Eu também coloco a parte de desinstalação no princípio para que possamos ter um começo limpo. Eu realmente espero que este guia ajude muitos de vocês. Eu também espero que este guia fique por um tempo. Este guia está sujeito a alterações e atualizações. Obrigado.
P.S. Equipe PulseAudio please get it right ((chegue junto ! - tradução por minha parte)). Eu não posso estar por perto para consertar tudo, especialmente após o que esta distro me fez passar." ((não gostei desta frase mas tudo bem.))
"Este tutorial vai explicar como corrigir o pulseaudio completamente, vídeo / áudio e problemas de reprodução do VLC Media Player. Espero que isso ajude. A função de programação de tempo, notei que precisa de um pouco de atenção e existem problemas de áudio. Portanto, a menos que você queira 5 segundos de corte, pulando, enganchando cada vez que você iniciar um aplicativo de áudio, não vamos usá-lo. Além disso, se você está de acordo com isso e puder viver com o problema e de como ele é no PulseAudio menos carga de CPU, pule a etapa de desativar programação em tempo neste tutorial. (Você pode desativá-lo mais tarde, se necessário, depois que for feito)
Então vamos começar."
"Fixado PulseAudio: Nós queremos nada menos que a perfeição.
Depois de instalar uma atualização notei muitas coisas que ficaram ruins com o áudio, então nós estamos desinstalando o PulseAudio primeiro.
Em um terminal, digite o seguinte:
#su (senha)
#yum remove pulseaudio
Reinicie o computador.
Agora que você está de volta, abra um terminal e digite o seguinte:
#su (senha)
yum install pulseaudio alsa-plugins-pulseaudio pulseaudio-esound-compat pulseaudio-libs pulseaudio-libs-glib2 pulseaudio-module-zeroconf pulseaudio-libs-zeroconf xmms-pulse pulseaudio-module-gconf wine-pulseaudio xine-lib-pulseaudio pulseaudio-utils pulseaudio-module-bluetooth gst-mixer padevchooser paman paprefs pavucontrol pavumeter
Isto irá reinstalar o PulseAudio e todos os extras que precisamos trabalhar.
[Pular esta etapa se voce puder viver com o tempo de agendamento, salta-la não é recomendado]
Em seguida, execute o seguinte como root: (ou abrir "/etc/pulse/default.pa" manualmente como root)
#gedit /etc/pulse/default.pa ((use o editor de tua preferência))
e substitua a linha:
load-module module-hal-detect
por:
load-module module-hal-detect tsched=0
Salve a mudança e agora iremos desativar o agendamento
Em seguida, execute o seguinte como root: (ou abra "/etc/pulse/daemon.conf" manualmente como root)
#gedit /etc/pulse/daemon.conf ((use o editor de sua prefência))
mude a linha:
"; realtime-scheduling = no"
para:
"realtime-scheduling = yes"
Depois mude a linha:
"; default-fragment-size-msec = 25"
para:
"default-fragment-size-msec = 10"
Reinicie teu computador novamente.
Onde estiver com dois parenteses são palavras minhas. ((certo ?!))
O original foi escrito por Silpheed2K no link http://forums.fedoraforum.org/showthread.php?t=225660&highlight=audio
"Postado inicialmente:
Antes de ler este guia, eu gostaria de salientar que trabalhei arduamente nele. Eu não posso dizer quanto tempo eu passei para descobrir e apresentar soluções para os problemas que encontrei (e frustração às vezes). Eu recomendo que você faça exatamente como esta no guia, exatamente como tudo é descrito. Eu também coloco a parte de desinstalação no princípio para que possamos ter um começo limpo. Eu realmente espero que este guia ajude muitos de vocês. Eu também espero que este guia fique por um tempo. Este guia está sujeito a alterações e atualizações. Obrigado.
P.S. Equipe PulseAudio please get it right ((chegue junto ! - tradução por minha parte)). Eu não posso estar por perto para consertar tudo, especialmente após o que esta distro me fez passar." ((não gostei desta frase mas tudo bem.))
"Este tutorial vai explicar como corrigir o pulseaudio completamente, vídeo / áudio e problemas de reprodução do VLC Media Player. Espero que isso ajude. A função de programação de tempo, notei que precisa de um pouco de atenção e existem problemas de áudio. Portanto, a menos que você queira 5 segundos de corte, pulando, enganchando cada vez que você iniciar um aplicativo de áudio, não vamos usá-lo. Além disso, se você está de acordo com isso e puder viver com o problema e de como ele é no PulseAudio menos carga de CPU, pule a etapa de desativar programação em tempo neste tutorial. (Você pode desativá-lo mais tarde, se necessário, depois que for feito)
Então vamos começar."
"Fixado PulseAudio: Nós queremos nada menos que a perfeição.
Depois de instalar uma atualização notei muitas coisas que ficaram ruins com o áudio, então nós estamos desinstalando o PulseAudio primeiro.
Em um terminal, digite o seguinte:
#su (senha)
#yum remove pulseaudio
Reinicie o computador.
Agora que você está de volta, abra um terminal e digite o seguinte:
#su (senha)
yum install pulseaudio alsa-plugins-pulseaudio pulseaudio-esound-compat pulseaudio-libs pulseaudio-libs-glib2 pulseaudio-module-zeroconf pulseaudio-libs-zeroconf xmms-pulse pulseaudio-module-gconf wine-pulseaudio xine-lib-pulseaudio pulseaudio-utils pulseaudio-module-bluetooth gst-mixer padevchooser paman paprefs pavucontrol pavumeter
Isto irá reinstalar o PulseAudio e todos os extras que precisamos trabalhar.
[Pular esta etapa se voce puder viver com o tempo de agendamento, salta-la não é recomendado]
Em seguida, execute o seguinte como root: (ou abrir "/etc/pulse/default.pa" manualmente como root)
#gedit /etc/pulse/default.pa ((use o editor de tua preferência))
e substitua a linha:
load-module module-hal-detect
por:
load-module module-hal-detect tsched=0
Salve a mudança e agora iremos desativar o agendamento
Em seguida, execute o seguinte como root: (ou abra "/etc/pulse/daemon.conf" manualmente como root)
#gedit /etc/pulse/daemon.conf ((use o editor de sua prefência))
mude a linha:
"; realtime-scheduling = no"
para:
"realtime-scheduling = yes"
Depois mude a linha:
"; default-fragment-size-msec = 25"
para:
"default-fragment-size-msec = 10"
Reinicie teu computador novamente.

Agora abra, System > Preferences > Advanced Volume Control ((sistema > preferencias > controle de volume avançado)) e certifique-se que o PCM, Mestre, e os diversos dispositivos PulseAudio sob a guia "Device:" no menu não estão mudos e estão levantados os níveis de volume adequados.
 Em seguida, abra Applications > Sound & Vídeo > PulseAudio Device Chooser ((Aplicativos > Multimídia > PulseAudio Device Chooser)) ((um aplet irá aparecer no menu superior, clique com o botão direito do rato))
e certifique-se que o Default Server, Default Sink, Default Source estão todos definidos como padrão.

Depois disso, no seletor de dispositivo, selecione a opção "Volume Control" e no menu passe por cada guia certificando-se que nenhum dos controles deslizantes estão mudos.

Agora, vá para a guia Configuration internal Áudio - Profile e defini-lo com o profile adequado, até ouvir o áudio de um arquivo de áudio. Se você está ouvindo áudio já está então provavelmente definido com o perfil adequado . Faça experiência com o profile usando um arquivo de áudio de algum tipo. Eu costumo tocar sons de Michael Jackson. ((ele !))
O profile errado significa que não ouvirá o áudio de sua placa de som em tempo, Exemplo: Não ouvi qualquer som, porque meu profile foi criado para o digital e não analógico, porque analógico é o que minha placa de som suporta.
Com tudo você não ouvir qualquer áudio, então você precisa verificar os 3 últimas rotinas. (O advanced volume control se os controles de volume estão mudos, os defaults do Device Chooser, volume control na configuração> internal audio se a definição está errada).
Está pronto! Agora você pode finalmente desfrutar do seu som no Fedora.
NOTA!! Notei também que o recurso de tempo de agendamento também pode causar atraso na reprodução de vídeo, que é porque eu gosto e acho melhor com deficiência.
Se você ainda está tendo problemas com o PulseAudio, por favor, abra uma chamado de suporte para pedir ajuda. Agora, vou prosseguir para a próxima parte do meu guia."
((Então é isso galera não vou traduzir a parte que trata do VLC mas fica ai minha singela contribuição para a comunidade.
Este tutorial me ajudou muito por isso resolvi traduzi-lo para todos.
Até mais !!))
Com tudo você não ouvir qualquer áudio, então você precisa verificar os 3 últimas rotinas. (O advanced volume control se os controles de volume estão mudos, os defaults do Device Chooser, volume control na configuração> internal audio se a definição está errada).
Está pronto! Agora você pode finalmente desfrutar do seu som no Fedora.
NOTA!! Notei também que o recurso de tempo de agendamento também pode causar atraso na reprodução de vídeo, que é porque eu gosto e acho melhor com deficiência.
Se você ainda está tendo problemas com o PulseAudio, por favor, abra uma chamado de suporte para pedir ajuda. Agora, vou prosseguir para a próxima parte do meu guia."
((Então é isso galera não vou traduzir a parte que trata do VLC mas fica ai minha singela contribuição para a comunidade.
Este tutorial me ajudou muito por isso resolvi traduzi-lo para todos.
Até mais !!))
quarta-feira, outubro 14, 2009
sexta-feira, agosto 07, 2009
Olha só !
Muito bom artigo. Aconselho e até imploro que leiam.
http://www.guiadohardware.net/artigos/herois-software-livre/
http://www.guiadohardware.net/artigos/herois-software-livre/
segunda-feira, março 09, 2009
Achei Slackware !!
Depois de usar Unix HP-UX, me vieram com alguns cd's e disseram, "isso é linux e é Red Hat (versão 6)". Desde então, venho me aprofundando neste universo de tantas surpresas. Existem usuários comuns que apenas querem aprender, xiitas (adoradores com aquelas coisas que colocam nos burros quando puxão carroças para que não vejam os lados) e usuários novatos que apenas ouviram falar e querem experimentar. Depois de 10 anos usando a distro Red Hat e posteriormente o Fedora, começo a me aventurar pelas bandas do Slackware onde existem muitos que morrem (matam) por essa distro. Sinceramente o nome Slackware até soa legal mas... é muito difente daquilo o qual estou acostumado. Muito estável e rápido. Instalação um pouco diferente das demais distros mas, para alguém com conhecimento em linux, vai tranquilo. O bom é que depois que estava instalado, percebi um sistema operacional do qual estava precisando. Bom, bem vindo o Slack !
As aventuras e desventuras com o Slack estaram por aqui.
As aventuras e desventuras com o Slack estaram por aqui.
sábado, junho 28, 2008
Gerando certificado auto-assinado para Apache server
Meus servidores eu gosto de identificar para meus clientes (não que eles notem). Então, gero certificados auto-assinados (são aqueles que os browsers dizem não ser autênticos) para pelo menos, se alguém por acaso resolver exibir no navegador, lá estará a quem pertence o servidor.
Então, vamos gerar estas chaves SSl.
[root@fenix ~]# openssl genrsa -out "chave".key (entre aspas pode ser qualquer nome)
Generating RSA private key, 512 bit long modulus
......++++++++++++
..++++++++++++
e is 65537 (0x10001)
[root@fenix ~]# openssl req -new -key chave.key -out "server".csr
You are about to be asked to enter information that will be incorporated
into your certificate request.
What you are about to enter is what is called a Distinguished Name or a DN.
There are quite a few fields but you can leave some blank
For some fields there will be a default value,
If you enter '.', the field will be left blank.
-----
Country Name (2 letter code) [GB]:BR
State or Province Name (full name) [Berkshire]:Sergipe
Locality Name (eg, city) [Newbury]:Lagarto
Organization Name (eg, company) [My Company Ltd]:Empresa
Organizational Unit Name (eg, section) []:Empresa
Common Name (eg, your name or your server's hostname) []:www.lagarto.net
Email Address []:fenix.se@gmail.com
Please enter the following 'extra' attributes
to be sent with your certificate request
A challenge password []:(pode aplicar 'enter')
An optional company name []: (pode aplicar 'enter')
[root@fenix ~]# openssl x509 -req -days 365 -in server.csr -signkey chave.key -out "server".crt
Signature ok
subject=/C=BR/ST=Sergipe/L=Lagarto/O=Empresa/OU=Empresa/CN=www.lagarto.net/emailAddress=fenix.se@gmail.com
Getting Private key
Agora basta copiar os arquivos chave.key e server.crt para seus locais apropriados. No fedora ficaram respectivamente em "/etc/pki/tls/private" e "/etc/pki/tls/certs".
Reiniciar o servidor apache e está feito.
Uma última consideração é que para gerar a chave.key com senha basta usar o comando a seguir no lugar do primeiro comando que foi escrito acima e a diferença será na geração das chaves e certificados que pedirão senha.
[root@fenix ~]# openssl genrsa -des3 -out "chave".key
Até a próxima !
Então, vamos gerar estas chaves SSl.
[root@fenix ~]# openssl genrsa -out "chave".key (entre aspas pode ser qualquer nome)
Generating RSA private key, 512 bit long modulus
......++++++++++++
..++++++++++++
e is 65537 (0x10001)
[root@fenix ~]# openssl req -new -key chave.key -out "server".csr
You are about to be asked to enter information that will be incorporated
into your certificate request.
What you are about to enter is what is called a Distinguished Name or a DN.
There are quite a few fields but you can leave some blank
For some fields there will be a default value,
If you enter '.', the field will be left blank.
-----
Country Name (2 letter code) [GB]:BR
State or Province Name (full name) [Berkshire]:Sergipe
Locality Name (eg, city) [Newbury]:Lagarto
Organization Name (eg, company) [My Company Ltd]:Empresa
Organizational Unit Name (eg, section) []:Empresa
Common Name (eg, your name or your server's hostname) []:www.lagarto.net
Email Address []:fenix.se@gmail.com
Please enter the following 'extra' attributes
to be sent with your certificate request
A challenge password []:(pode aplicar 'enter')
An optional company name []: (pode aplicar 'enter')
[root@fenix ~]# openssl x509 -req -days 365 -in server.csr -signkey chave.key -out "server".crt
Signature ok
subject=/C=BR/ST=Sergipe/L=Lagarto/O=Empresa/OU=Empresa/CN=www.lagarto.net/emailAddress=fenix.se@gmail.com
Getting Private key
Agora basta copiar os arquivos chave.key e server.crt para seus locais apropriados. No fedora ficaram respectivamente em "/etc/pki/tls/private" e "/etc/pki/tls/certs".
Reiniciar o servidor apache e está feito.
Uma última consideração é que para gerar a chave.key com senha basta usar o comando a seguir no lugar do primeiro comando que foi escrito acima e a diferença será na geração das chaves e certificados que pedirão senha.
[root@fenix ~]# openssl genrsa -des3 -out "chave".key
Até a próxima !
quarta-feira, junho 11, 2008
sexta-feira, maio 09, 2008
As linhas do tempo.
Pois é caras e caras de vez em quando eu me perco no layout do arquivo crontab que no fedora fica localizado no diretório "/etc/"
O formato do rapaz é este ai :
[root@sn1 ~]# cd /etc/
[root@sn1 etc]# vim crontab
SHELL=/bin/bash
PATH=/sbin:/bin:/usr/sbin:/usr/bin
MAILTO=fenix.se@gmail.com
HOME=/
# run-parts
01 * * * * root run-parts /etc/cron.hourly
02 4 * * * root run-parts /etc/cron.daily
22 4 * * 0 root run-parts /etc/cron.weekly
42 4 1 * * root run-parts /etc/cron.monthly
Bom, e estes números alguém lembra a ordem em que se encontram ? qual é a hora ? qual é o dia ?
Refresco para a memória.
O crontab funciona assim:
minuto ........0-59
hora ..........0-23
dia do mes ....1-31
mes ...........1-12
dia da semana..0-7 ( 0 ou 7 é domingo ou use nomes)
Logo, a última linha usando como exemplo está nos dizendo que o script cron.monthly é executado em qualquer dia da semana, todos os meses, sempre no dia primeiro de cada mês não importando em que dia caia esta data as 4 horas e 42 minutos.
Isso é sempre bom não esquecer pois de vez em sempre precisamos do cron para alguma coisa.
O formato do rapaz é este ai :
[root@sn1 ~]# cd /etc/
[root@sn1 etc]# vim crontab
SHELL=/bin/bash
PATH=/sbin:/bin:/usr/sbin:/usr/bin
MAILTO=fenix.se@gmail.com
HOME=/
# run-parts
01 * * * * root run-parts /etc/cron.hourly
02 4 * * * root run-parts /etc/cron.daily
22 4 * * 0 root run-parts /etc/cron.weekly
42 4 1 * * root run-parts /etc/cron.monthly
Bom, e estes números alguém lembra a ordem em que se encontram ? qual é a hora ? qual é o dia ?
Refresco para a memória.
O crontab funciona assim:
minuto ........0-59
hora ..........0-23
dia do mes ....1-31
mes ...........1-12
dia da semana..0-7 ( 0 ou 7 é domingo ou use nomes)
Logo, a última linha usando como exemplo está nos dizendo que o script cron.monthly é executado em qualquer dia da semana, todos os meses, sempre no dia primeiro de cada mês não importando em que dia caia esta data as 4 horas e 42 minutos.
Isso é sempre bom não esquecer pois de vez em sempre precisamos do cron para alguma coisa.